Nieuws / Inlichtingendiensten & toezicht

AIVD EN MIVD MOGEN MASSAAL DATA ONDERSCHEPPEN. MAAR WAT GEBEURT ER DAARNA MEE?

Bericht / 05

Nederlandse inlichtingendiensten mogen op grote schaal internetcommunicatie onderscheppen. Dat gebeurt om dreigingen zoals spionage, cyberaanvallen en terrorisme te onderzoeken.

Maar bij zo’n sleep door enorme hoeveelheden dataverkeer worden onvermijdelijk ook gegevens onderschept van mensen die helemaal nergens van worden verdacht.

En juist daar begint een interessante vraag:

Wat gebeurt er met die gegevens nadat ze eenmaal binnen zijn?

De Commissie van Toezicht op de Inlichtingen- en Veiligheidsdiensten (CTIVD) publiceerde op 27 augustus een onderzoek naar de manier waarop de AIVD en MIVD zulke grote gegevensstromen filteren.

De conclusie is niet dat het hele systeem illegaal is. Wel ziet de toezichthouder risico’s. Zo ontbreken bepaalde controles en worden begrippen als metadata en inhoud volgens de CTIVD niet altijd consequent gebruikt.

Gegevens kunnen voor een ander onderzoek worden gebruikt

Een opmerkelijk punt uit het rapport is dat onderschepte gegevens ook kunnen worden geraadpleegd voor andere onderzoeken dan het onderzoek waarvoor ze oorspronkelijk werden onderschept.

Volgens de CTIVD biedt de huidige wet daar ruimte voor.

Maar de toezichthouder plaatst daar een opvallende kanttekening bij: het is de vraag of de wetgever deze manier van werken destijds daadwerkelijk heeft voorzien. De CTIVD gaat daarom verder onderzoeken hoeveel gegevens hiermee gemoeid zijn en wat de gevolgen zijn voor de persoonlijke levenssfeer.

Dat verschil is belangrijk.

Iets kan binnen de bestaande wet passen en tegelijkertijd vragen oproepen over wat die wet oorspronkelijk moest toestaan.

Miljoenen regels met persoonsgegevens

Het staat bovendien niet op zichzelf.

Eerder dit jaar onderzocht dezelfde toezichthouder het gebruik van bulkdatasets door de AIVD en MIVD. Dat zijn enorme verzamelingen gegevens, soms bestaande uit miljoenen regels.

Daarin kunnen namen en telefoonnummers staan, maar ook locatiegegevens, informatie van sociale media en inhoud van communicatie.

En volgens de CTIVD heeft verreweg het merendeel van de mensen in zulke datasets niets met spionage of terrorisme te maken.

Bij dat onderzoek bleken belangrijke waarborgen niet op orde te zijn. Daardoor waren gegevens volgens de toezichthouder onrechtmatig verwerkt. De CTIVD deed dertien aanbevelingen voor verbetering.

Tegelijkertijd komt er een nieuwe wet

En precies nu staat er nóg iets te gebeuren.

Op 28 augustus is de internetconsultatie begonnen voor de nieuwe Wet bescherming nationale veiligheid door de inlichtingen- en veiligheidsdiensten (Wbnv).

Het voorstel moet de AIVD en MIVD sneller en flexibeler laten optreden tegen dreigingen. Ook moet samenwerking en informatie-uitwisseling met onder andere bedrijven, banken, universiteiten en online platforms worden uitgebreid. Daarnaast komen er regels voor het gebruik van bulkgegevens, AI en algoritmen.

Daar staat tegenover dat er nieuwe waarborgen en een nieuw onafhankelijk College van Toetsing en Toezicht moeten komen.

De discussie is dus niet simpelweg:

meer surveillance of minder surveillance?

De werkelijke vraag is ingewikkelder.

Hoe geef je inlichtingendiensten voldoende mogelijkheden om echte dreigingen te onderzoeken, terwijl de systemen waarmee dat gebeurt onvermijdelijk ook enorme hoeveelheden gegevens van onverdachte burgers kunnen verwerken?

Eerst verzamelen, daarna selecteren

Dat raakt precies aan een ontwikkeling die voor Panoptica belangrijk is.

Surveillance betekent niet meer noodzakelijk dat iemand vooraf besluit:

die persoon gaan we bekijken.

Bij grootschalige digitale surveillance kan de volgorde andersom zijn.

Eerst wordt een enorme hoeveelheid informatie verzameld.

Daarna wordt gefilterd.

Daarna wordt geselecteerd.

En daarna wordt bepaald welke informatie interessant is.

De technologie maakt kijken op schaal mogelijk.

De wet bepaalt waar de grenzen liggen.

En de toezichthouder moet vervolgens controleren of die grenzen in de praktijk ook werkelijk bestaan.

Want zodra informatie eenmaal is verzameld, ontstaat er altijd een tweede vraag: wat mag je er daarna nog mee doen?

Panoptica — kunst>kijkt<terug

Bronnen: CTIVD, toezichtrapporten 84 en 85; AIVD, voorstel Wet bescherming nationale veiligheid door de inlichtingen- en veiligheidsdiensten. De internetconsultatie loopt volgens de AIVD tot 11 oktober 2026.

Bekijk Panoptica ↗
Nieuws / Digitale veiligheid

Mac-gebruikers doelwit van nep-CAPTCHA’s die malware installeren

Zwart Apple-logo opgebouwd uit concentrische witte lijnen
Bericht / 04

Mac-gebruikers krijgen steeds vaker te maken met nep-CAPTCHA’s, valse downloadmeldingen en zogenaamde probleemoplossingen die hen vragen Terminal te openen en een commando te plakken. Wat wordt gepresenteerd als een controle of oplossing, kan in werkelijkheid malware installeren die gegevens steelt.

Microsoft meldde onlangs campagnes waarbij deze methode, ClickFix genoemd, werd gebruikt om onder andere MacSync en Atomic Stealer (AMOS) te verspreiden. De techniek bestaat al langer en laat zien dat de beveiliging van macOS niet altijd technisch hoeft te worden omzeild. Soms is het voldoende om de gebruiker ervan te overtuigen zelf het schadelijke commando uit te voeren.

Wat is ClickFix?

ClickFix is vooral een vorm van social engineering. In plaats van iemand een duidelijk verdacht programma te laten downloaden, verschijnt bijvoorbeeld een CAPTCHA, foutmelding of installatie-instructie.

De bezoeker krijgt vervolgens de opdracht om een commando te kopiëren, Terminal te openen, het commando te plakken en op Enter te drukken.

Op dat moment voert de gebruiker zelf de instructies uit waarmee malware kan worden opgehaald en geïnstalleerd.

Een echte CAPTCHA vraagt nooit om Terminal te openen of een commando uit te voeren.

Waarom beschermt macOS hier niet altijd tegen?

macOS beschikt over verschillende beveiligingslagen, waaronder Gatekeeper, codeondertekening en notarization. Die kunnen bijvoorbeeld controleren of gedownloade programma’s betrouwbaar zijn voordat ze worden uitgevoerd.

ClickFix probeert een andere route te nemen.

De aanvaller probeert niet alleen de computer te misleiden, maar vooral de persoon achter de computer. Wanneer iemand zelf Terminal opent en een commando uitvoert, kan dat commando scripts of andere bestanden van internet ophalen en starten.

De zwakke plek verschuift daarmee van techniek naar vertrouwen.

Wat kan er worden gestolen?

De malware die via dergelijke aanvallen wordt verspreid, is vaak gericht op het verzamelen van waardevolle informatie. Daarbij kan het onder meer gaan om:

  • opgeslagen browsergegevens en actieve sessies;
  • wachtwoorden en andere inloggegevens;
  • gegevens uit de macOS-sleutelhanger;
  • informatie die verband houdt met iCloud en het Apple Account;
  • gegevens van cryptowallets.

Daardoor kan de schade verder gaan dan alleen de besmette Mac. Gestolen sessies en inloggegevens kunnen bijvoorbeeld worden gebruikt om toegang te krijgen tot andere accounts.

De belangrijkste waarschuwing

Een website hoort je nooit te vragen Terminal te openen om te bewijzen dat je een mens bent.

Wees direct op je hoede wanneer een website vraagt om Terminal te openen en tekst te plakken, een zogenaamde verificatiecode als commando uit te voeren, beveiligingsinstellingen uit te schakelen of een beheerderswachtwoord in te voeren om een CAPTCHA of download te voltooien.

Commando’s met termen als curl, bash, zsh, osascript, python of base64 zijn niet automatisch kwaadaardig. Het zijn normale hulpmiddelen die ook voor legitieme doeleinden worden gebruikt. Het alarmsignaal is dat een onbekende website jou opdraagt zo’n commando uit te voeren zonder dat duidelijk is wat het doet.

Als je zo’n commando al hebt uitgevoerd

Verbreek de internetverbinding van de Mac en verander belangrijke wachtwoorden vanaf een ander apparaat waarvan je weet dat het schoon is. Denk daarbij in ieder geval aan e-mail, je Apple Account, wachtwoordmanager en financiële accounts. Trek waar mogelijk ook bestaande aangemelde sessies in en laat de Mac controleren op malware.

De vreemde omkering

ClickFix laat iets zien dat verder gaat dan alleen computerbeveiliging.

We zijn gewend geraakt aan systemen die ons opdrachten geven:

Klik hier.
Bevestig dat je een mens bent.
Voer deze code in.
Geef toestemming.

Meestal doen we dat zonder lang na te denken.

Bij ClickFix wordt juist die aangeleerde gehoorzaamheid gebruikt om beveiliging te omzeilen.

Het systeem hoeft de deur niet open te breken als het jou zover krijgt dat je hem zelf opent.

Panoptica — kunst>kijkt<terug

Bekijk Panoptica ↗
Nieuws / Gezichtsherkenning

Even boodschappen doen. Laat je gezicht maar zien.

Getekende supermarktbezoekers omringd door camera’s en biometrische gegevens
Bericht / 03

Gezichtsherkenning verhuist van grenscontrole en politieonderzoek naar een veel alledaagser terrein: de supermarkt.

De Australische supermarktketens Coles en Woolworths hebben bevestigd dat zij experimenteren met gezichtsherkenning. De technologie wordt onderzocht als middel tegen winkeldiefstal, agressie en geweld tegen personeel.

Het principe klinkt eenvoudig.

Een beveiligingscamera ziet een bezoeker. Software analyseert het gezicht en maakt daarvan een biometrisch profiel, een zogenaamde faceprint. Die kan vervolgens worden vergeleken met gezichten op een watchlist.

Dat is iets wezenlijk anders dan gewone camerabewaking.

Een traditionele beveiligingscamera legt vast dat iemand door gangpad vier loopt. Een systeem met gezichtsherkenning kan proberen vast te stellen wie die persoon is.

En precies daarom is de supermarkt zo’n interessante plek voor deze ontwikkeling.

We accepteren daar al camera’s, elektronische toegangspoortjes, zelfscankassa’s, klantenkaarten en analyses van ons koopgedrag. Iedere afzonderlijke technologie heeft een praktische verklaring. Minder diefstal. Meer veiligheid. Sneller betalen. Betere service.

Nu komt daar biometrie bij.

Tegelijkertijd wordt in Australië gewerkt aan betaalterminals waarbij klanten vrijwillig met hun gezicht of handpalm kunnen betalen. Geen bankpas uit je zak, geen telefoon tegen een terminal. Even naar het scherm kijken en klaar.

Ook dat wordt verkocht als gemak.

En misschien zit juist daar de belangrijkste verandering.

Surveillance hoeft niet met zwaailichten, controleposten of dreigende camera’s te komen. Ze kan worden geïntroduceerd als een handige functie. Een snellere kassa. Een veiligere winkel. Een probleemloze betaling.

Iedere toepassing afzonderlijk kan verdedigbaar lijken.

Maar stap voor stap ontstaat een omgeving waarin het steeds normaler wordt dat een ruimte niet alleen ziet dat je er bent, maar ook probeert te weten wie je bent.

De interessantste vraag is daarom misschien niet wanneer gezichtsherkenning perfect werkt.

De vraag is wanneer we zijn opgehouden het vreemd te vinden.

Kunst>kijkt<terug

Bronnen: The Guardian, 12 en 18 augustus 2026.

Bekijk Panoptica ↗
Nieuws / Mens & machine

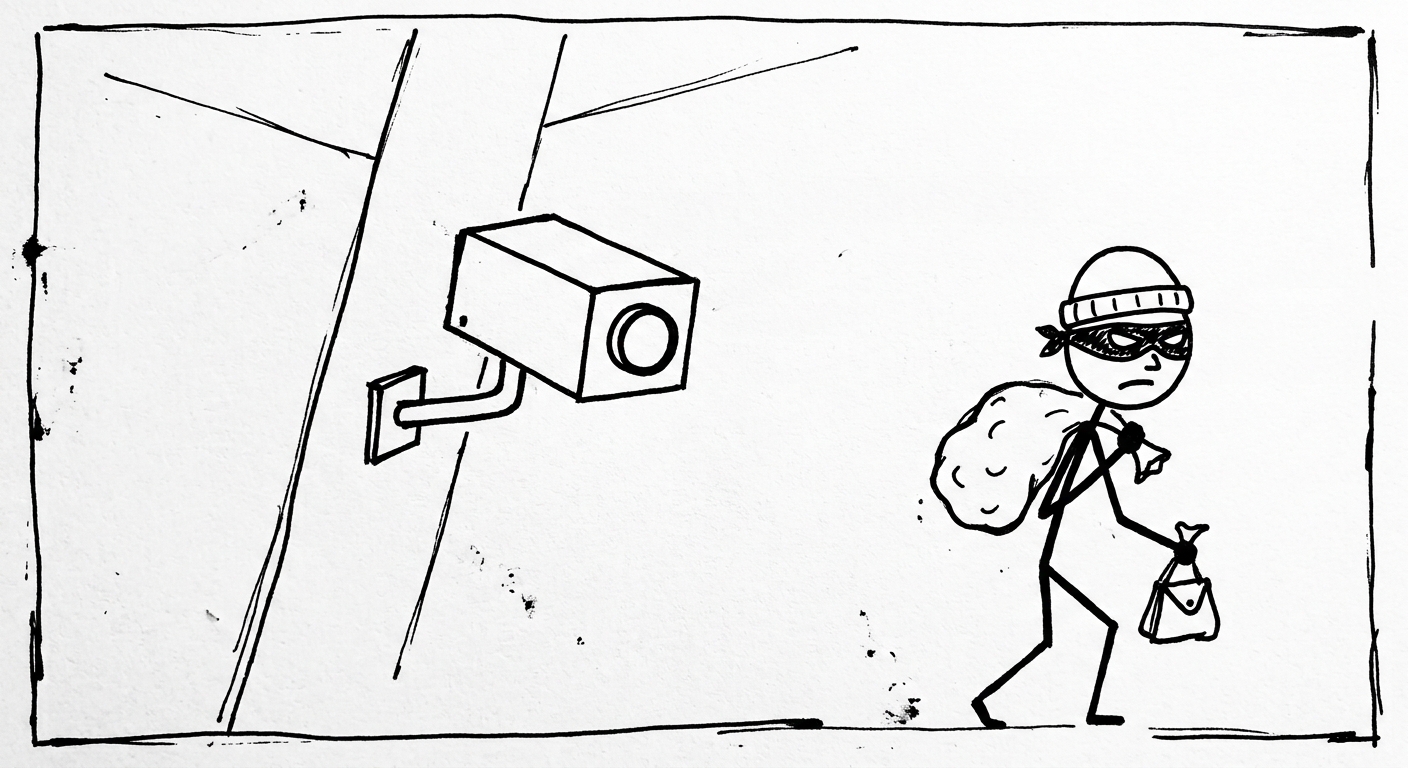
De camera dacht dat hij een dief was

Tekening van een beveiligingscamera die een vermeende winkeldief volgt
Bericht / 02

Een supermarktbezoek in Londen eindigde voor Matt Arnold niet bij de kassa, maar bij de uitgang. Gezichtsherkenningssoftware had hem aangewezen als winkeldief. Ten onrechte.

Arnold was boodschappen aan het doen in een filiaal van Sainsbury’s in East Dulwich toen personeel hem benaderde. Het gezichtsherkenningssysteem Facewatch had een waarschuwing afgegeven. Zijn gezicht zou overeenkomen met dat van iemand die eerder als winkeldief was geregistreerd.

Hij ontkende. Het hielp niet. Arnold moest de winkel verlaten terwijl een collega de boodschappen afrekende.

Later bleek dat hij ten onrechte was beschuldigd. Sainsbury’s bood excuses aan en zette het gebruik van gezichtsherkenning in het betreffende filiaal tijdelijk stil.

Volgens zowel Sainsbury’s als Facewatch lag de fout niet bij de gezichtsherkenningssoftware zelf, maar bij de menselijke verwerking van de waarschuwing. Facewatch stelt dat zijn systeem een nauwkeurigheid van 99,98 procent heeft.

Maar juist daar wordt het interessant.

Want waar houdt de beslissing van de machine op en begint die van de mens?

Een camera registreert een gezicht. Software zet dat gezicht om in biometrische kenmerken. Een algoritme vergelijkt die met een database. Er verschijnt een waarschuwing op een scherm. Vervolgens staat er een medewerker tegenover een klant die moet uitleggen dat hij niet degene is die het systeem denkt dat hij is.

De technologie hoeft niet zelfstandig te beslissen om macht uit te oefenen. Het is voldoende dat mensen haar oordeel serieus nemen.

Het incident staat bovendien niet op zichzelf. De afgelopen tijd hebben meerdere mensen in het Verenigd Koninkrijk gemeld dat zij door systemen voor gezichtsherkenning ten onrechte als verdachte werden aangemerkt. Tegelijkertijd wordt de technologie steeds vaker gebruikt in winkels en andere publieke ruimtes.

We zijn daardoor een nieuwe grens overgestoken.

Een beveiligingscamera registreerde ooit vooral wat er gebeurde. De huidige camera probeert ook vast te stellen wie je bent en wat jouw aanwezigheid betekent.

En als die conclusie verkeerd is, begint een merkwaardige omkering.

Niet het systeem moet bewijzen dat jij een dief bent.

Jij moet bewijzen dat de camera zich vergist.

Kunst>kijkt<terug

Bron: The Guardian, 17 augustus 2026.

Bekijk Panoptica ↗
Nieuws / Privacy & toezicht

AP verhoogt prioriteit voor massasurveillance

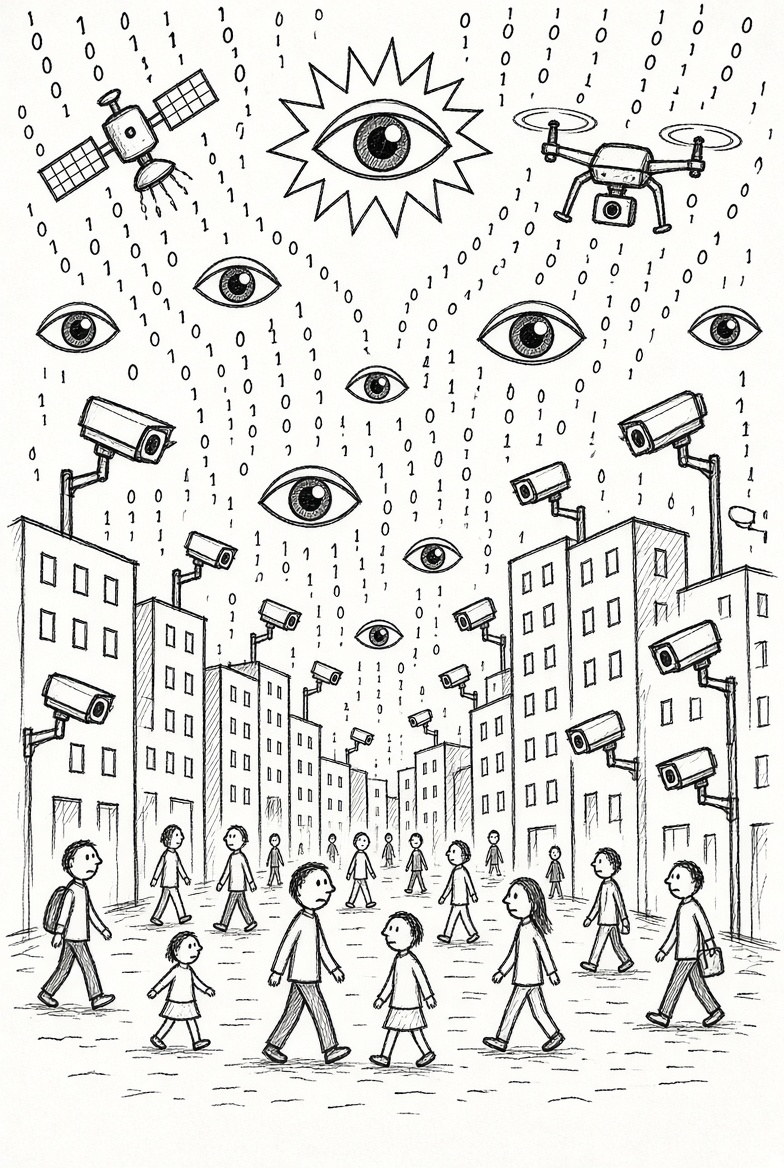
Getekende stad vol beveiligingscamera’s, drones, ogen en binaire cijfers
Bericht / 01

De Autoriteit Persoonsgegevens (AP) maakt in haar strategisch jaarplan bekend dat massasurveillance, AI en biometrie de komende jaren haar hoogste prioriteit krijgen.

Aanleiding is een stijging van 75 procent in het aantal privacyklachten, vooral over de wildgroei aan slimme camera’s in de openbare ruimte.

De landelijke privacytoezichthouder luidt daarmee zelf de noodklok over de snelheid waarmee surveillancetechnologie de openbare ruimte overneemt.

Bekijk Panoptica ↗
Nieuws / In memoriam

Dood. Niks aan te doen.

Zwart-witportret van Wim T. Schippers met een zonnebril
In memoriam / Juni 2026

Wim T. Schippers is dood.

Een kunstenaar die liet zien dat kunst niet netjes hoeft te zijn, niet verheven en zelfs niet onmiddellijk begrijpelijk. Hij goot limonade in zee, maakte een vloer van pindakaas, ontregelde televisie en radio en kon van iets volkomen banaals iets maken waar je ineens niet meer normaal naar keek.

Dat vind ik mooi aan zijn werk. De grap was nooit alleen de grap. Er zat altijd iets onder dat begon te wringen: waarom vinden we het ene kunst en het andere onzin? Wie bepaalt dat eigenlijk? En waarom nemen we sommige dingen bloedserieus zodra ze in een museum staan?

Schippers gaf daar volgens mij liever geen keurig antwoord op. Hij zette iets neer en liet de verwarring haar werk doen.

Dat is een houding tegenover kunst waar ik me verwant mee voel. Niet omdat ik wil maken wat hij maakte, maar omdat kunst voor mij óók mag schuren, irriteren, verkeerd begrepen worden en een beetje uit de hand lopen.

Hij maakte de wereld niet overzichtelijker.

Gelukkig maar.

Wim T. Schippers, 1942–2026.

04 / Facebook-archief

Meer nieuws en achtergronden

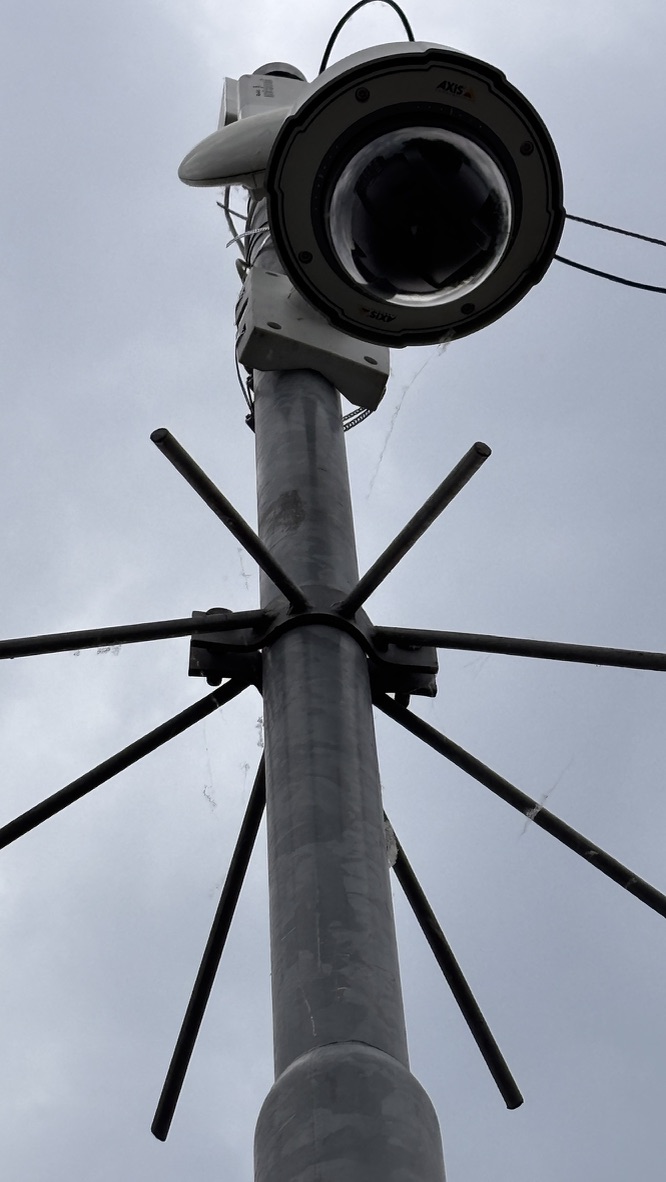
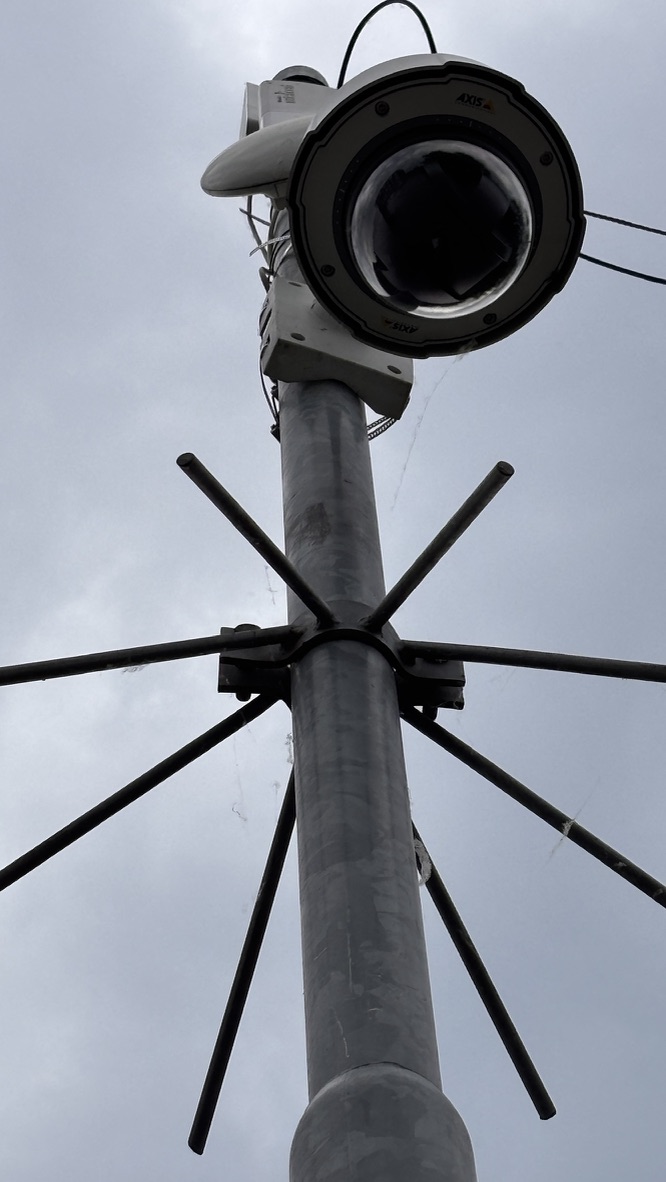
Bewakingscamera en metalen mast vanuit kikkerperspectief
Archief / 01

Straatlantaarns of surveillance-hubs?

In het Verenigd Koninkrijk verschijnen steeds meer ‘slimme’ lantaarnpalen. Op het eerste gezicht lijken ze vooral energiezuinig en modern. Maar onder de motorkap schuilt een compleet surveillancesysteem.

Deze palen kunnen worden uitgerust met camera’s, nummerplaatherkenning, gezichtsherkenning en AI die gedrag analyseert. Sommige systemen claimen zelfs agressie of afwijkende bewegingen te kunnen detecteren.

Voorstanders noemen het een stap richting veiligere en slimmere steden. Critici stellen een andere vraag: wanneer verandert een lantaarnpaal in een observatiepost?

Het opvallende is dat veel van deze technologie vrijwel onzichtbaar aanwezig is. Je loopt er dagelijks langs zonder te weten welke sensoren actief zijn, welke data wordt verzameld en wie daar uiteindelijk toegang toe heeft.

Dat is precies waar Panoptica over gaat. Niet de camera zelf is het belangrijkste onderwerp. Het is het systeem erachter. De infrastructuur die steeds slimmer wordt, terwijl zij steeds minder zichtbaar is.

Kunst>kijkt<terug

Eerder gepubliceerd op de Facebook-pagina van Panoptica.

Concepttekening voor Panoptica
Archief / 02

Surveillancekunst verandert razendsnel

Een paar jaar geleden draaide surveillancekunst vooral om CCTV-camera’s en overheidscontrole. Vandaag ligt de focus ergens anders: AI, biometrische herkenning, dataverzameling en algoritmes die voorspellen wat je gaat doen.

Van camera’s naar AI. Niet langer kijkt een mens naar een scherm. Algoritmes analyseren gezichten, herkennen patronen en delen mensen automatisch in categorieën in.

Post-surveillance. Sinds de onthullingen van Edward Snowden weten we dat we voortdurend data achterlaten. Toch verandert ons gedrag nauwelijks. Juist die paradox vormt het uitgangspunt van veel hedendaagse kunstenaars: bewustzijn zonder echte weerstand.

De onzichtbare infrastructuur. Surveillance zit niet alleen in camera’s. Ook wifi-signalen, bluetooth, telefoons, sensoren, datacenters en kilometers aan glasvezelkabels vormen samen een netwerk dat grotendeels onzichtbaar is, maar overal aanwezig.

De bezoeker wordt onderdeel van het kunstwerk. In moderne surveillancekunst sta je niet meer vóór het werk. Je bént het werk. Zodra je binnenloopt, word je onderdeel van het systeem. Je bent tegelijk toeschouwer, proefpersoon en databron.

Deze ontwikkelingen inspireren mij dagelijks tijdens de ontwikkeling van Panoptica.

Kunst>kijkt<terug

Eerder gepubliceerd op de Facebook-pagina van Panoptica.

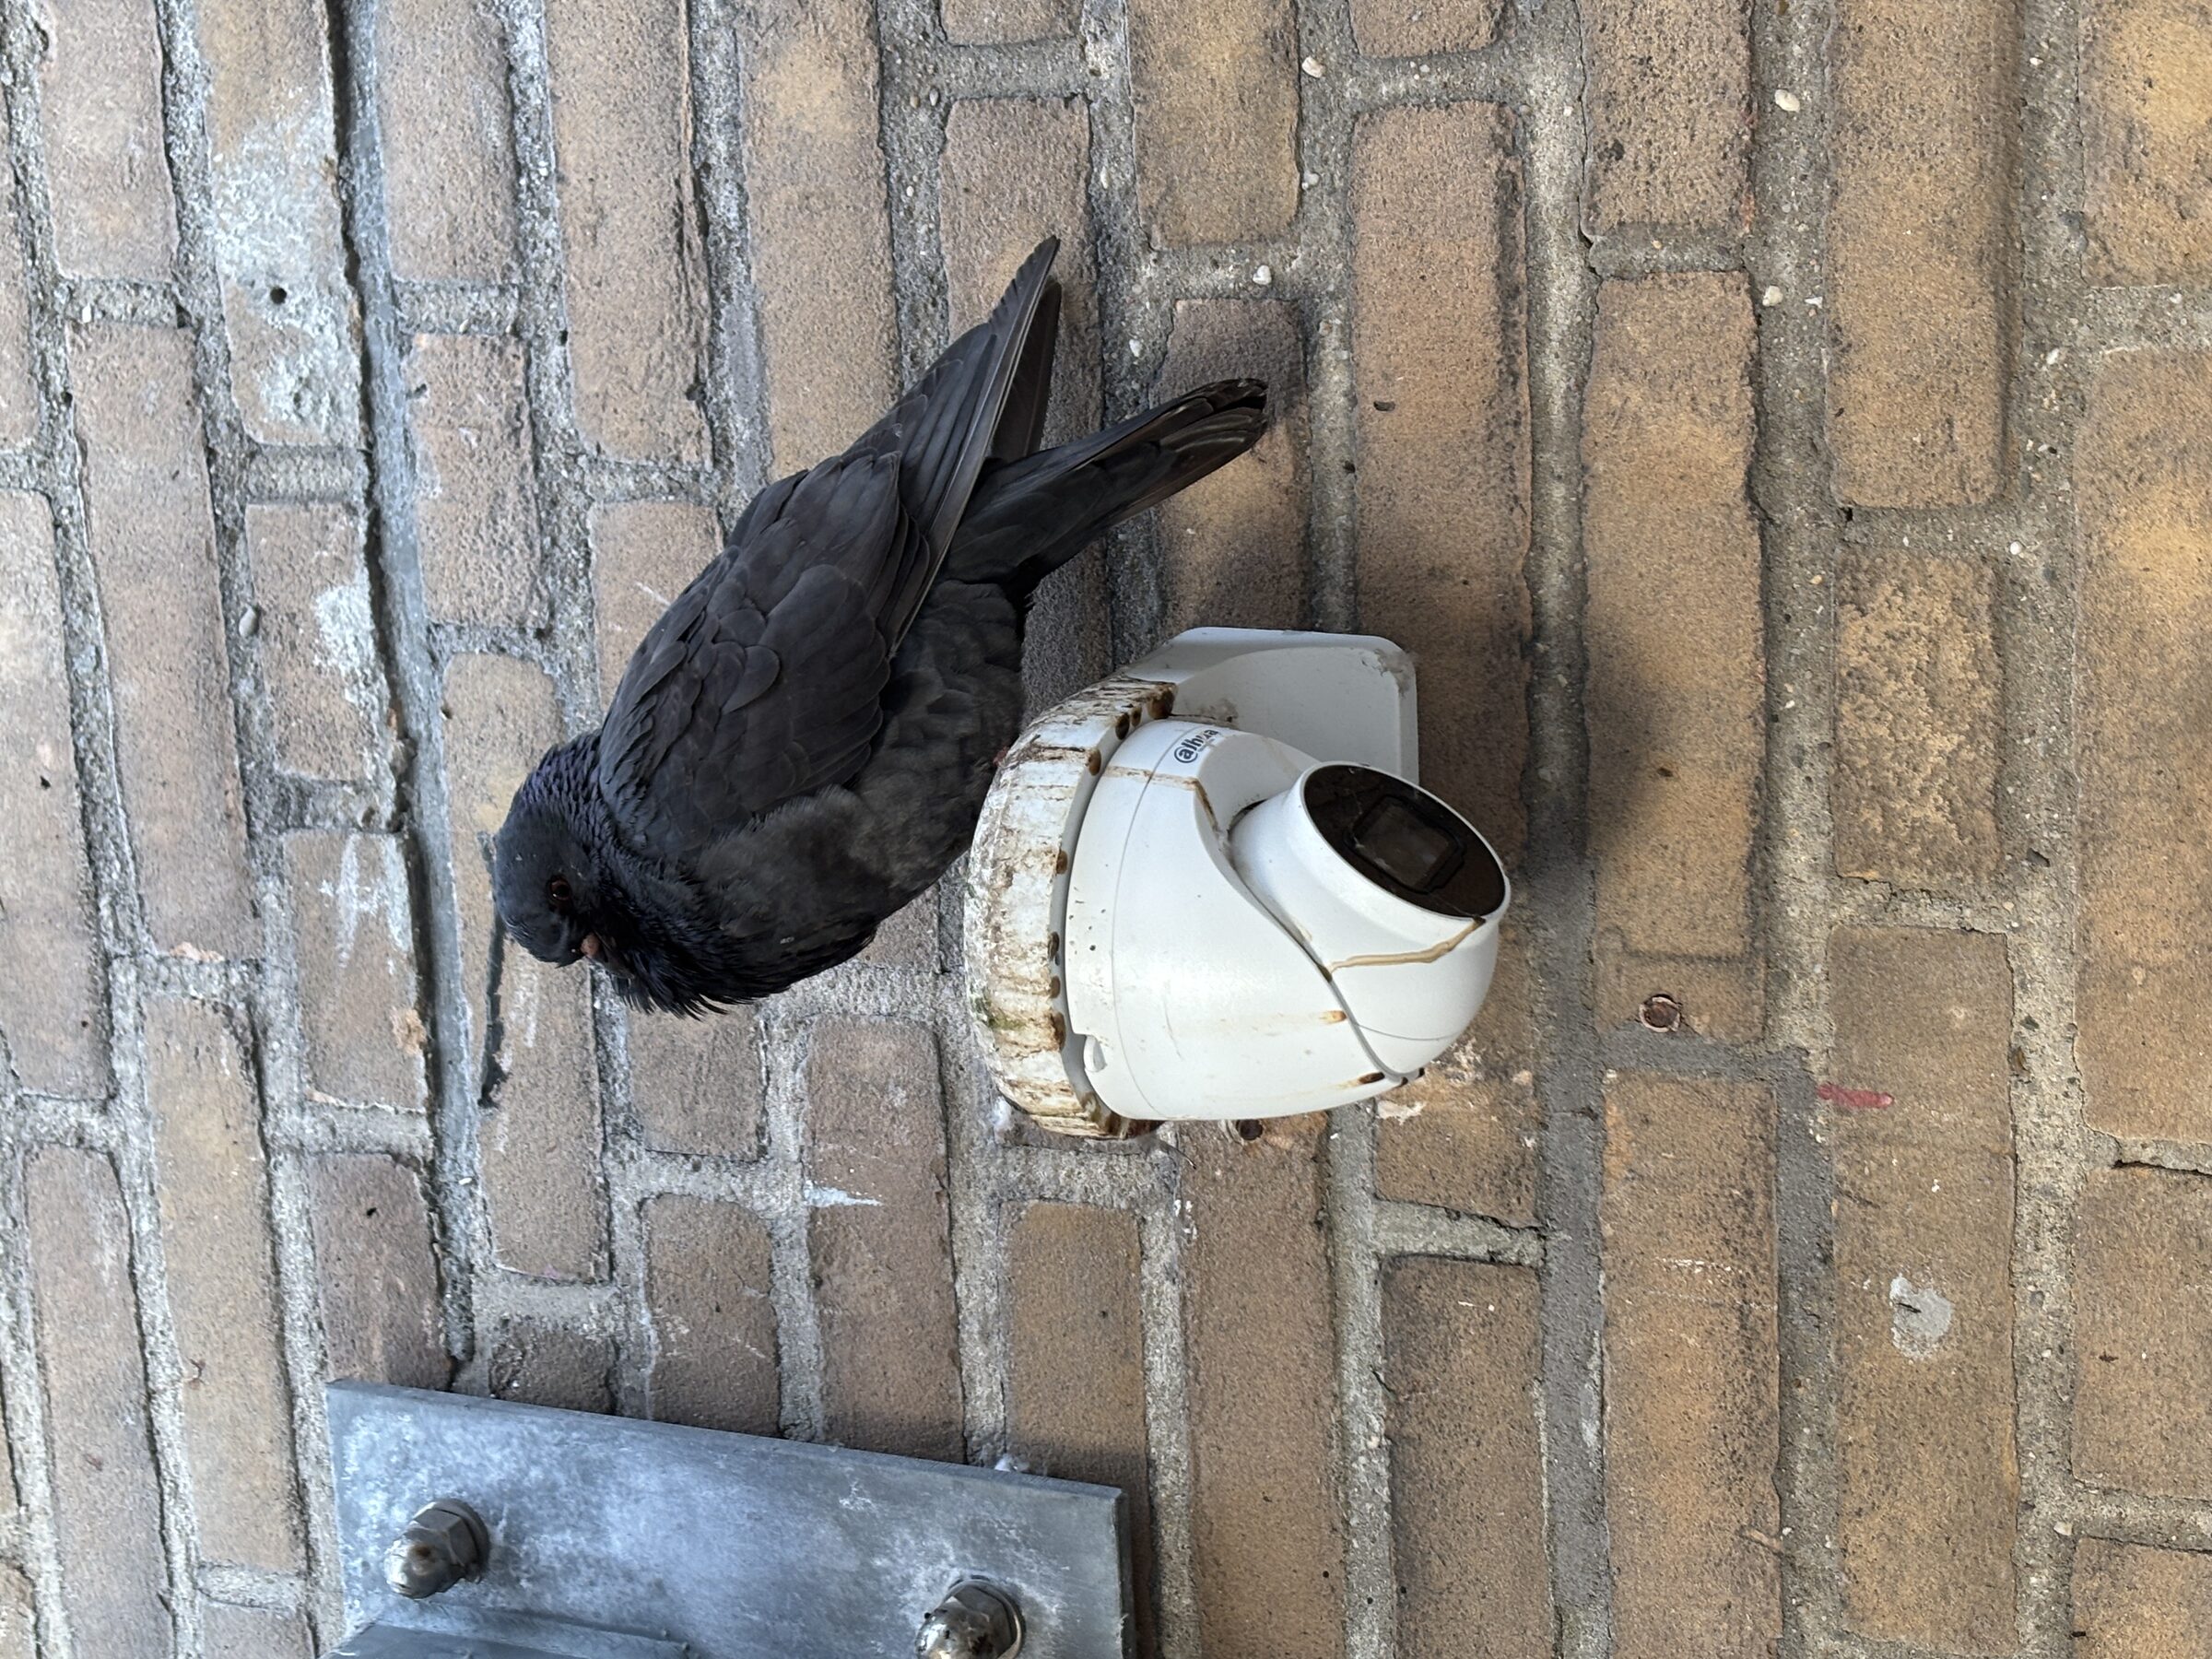
Kraai zittend op een beveiligingscamera
Archief / 03

Waarom surveillance gevaarlijker is dan je denkt

Het grootste gevaar van surveillance is niet dat je direct wordt opgepakt of bestraft. Het gevaar is dat je jezelf langzaam begint aan te passen. Dit noemen we het chilling effect.

Je weet dat camera’s hangen, dat zoekopdrachten worden opgeslagen en dat algoritmen meekijken. Vervolgens vraag je je af: kan dit later tegen me gebruikt worden? En zonder dat iemand iets zegt, verander je je gedrag.

Je zoekt een onderwerp niet meer op. Je plaatst die kritische reactie niet. Je bezoekt een demonstratie niet. Je spreekt je minder vrij uit.

Dat is precies hoe het Panopticon werkt: je hoeft niet voortdurend bekeken te worden. Het idee dát je bekeken kúnt worden is vaak al voldoende.

Onderzoek na de onthullingen van Edward Snowden liet zien dat mensen aanzienlijk minder zochten naar gevoelige onderwerpen. Niet omdat die onderwerpen minder belangrijk werden, maar omdat mensen voorzichtiger werden.

Ook kunstenaars, journalisten en onderzoekers kunnen onbewust onderwerpen gaan vermijden. Zo verschraalt het publieke debat en wordt de ruimte voor afwijkende ideeën steeds kleiner.

Een gezonde democratie heeft mensen nodig die durven denken, twijfelen, onderzoeken en zich uitspreken. Wanneer surveillance leidt tot zelfcensuur, verliezen we iets fundamenteels: de vrijheid om zonder angst onszelf te zijn.

Kunst>kijkt<terug

Eerder gepubliceerd op de Facebook-pagina van Panoptica.

Getekende mensen omringd door camera’s en digitale gegevens
Archief / 04

Slimmer of bekeken?

Steeds meer camera’s verdwijnen uit het straatbeeld. Niet omdat ze weg zijn, maar omdat ze onderdeel worden van alledaagse technologie. Denk aan AI-brillen die kunnen filmen, herkennen en analyseren zonder dat je het direct ziet.

De discussie verschuift daardoor. Niet langer gaat het alleen over camera’s aan gebouwen of in winkelstraten, maar ook over mensen die zelf een camera dragen. Dat roept vragen op over privacy, toestemming en de manier waarop we ons gedragen als we weten dat we bekeken kunnen worden.

Voor mij raakt dit de kern van Panoptica. Niet de technologie staat centraal, maar de invloed ervan op ons gedrag. Wanneer verandert observeren in gecontroleerd worden? En merken we dat nog wel?

Kunst hoeft geen antwoorden te geven. Soms is het genoeg om de vraag voelbaar te maken.

Kunst>kijkt<terug

Eerder gepubliceerd op de Facebook-pagina van Panoptica.

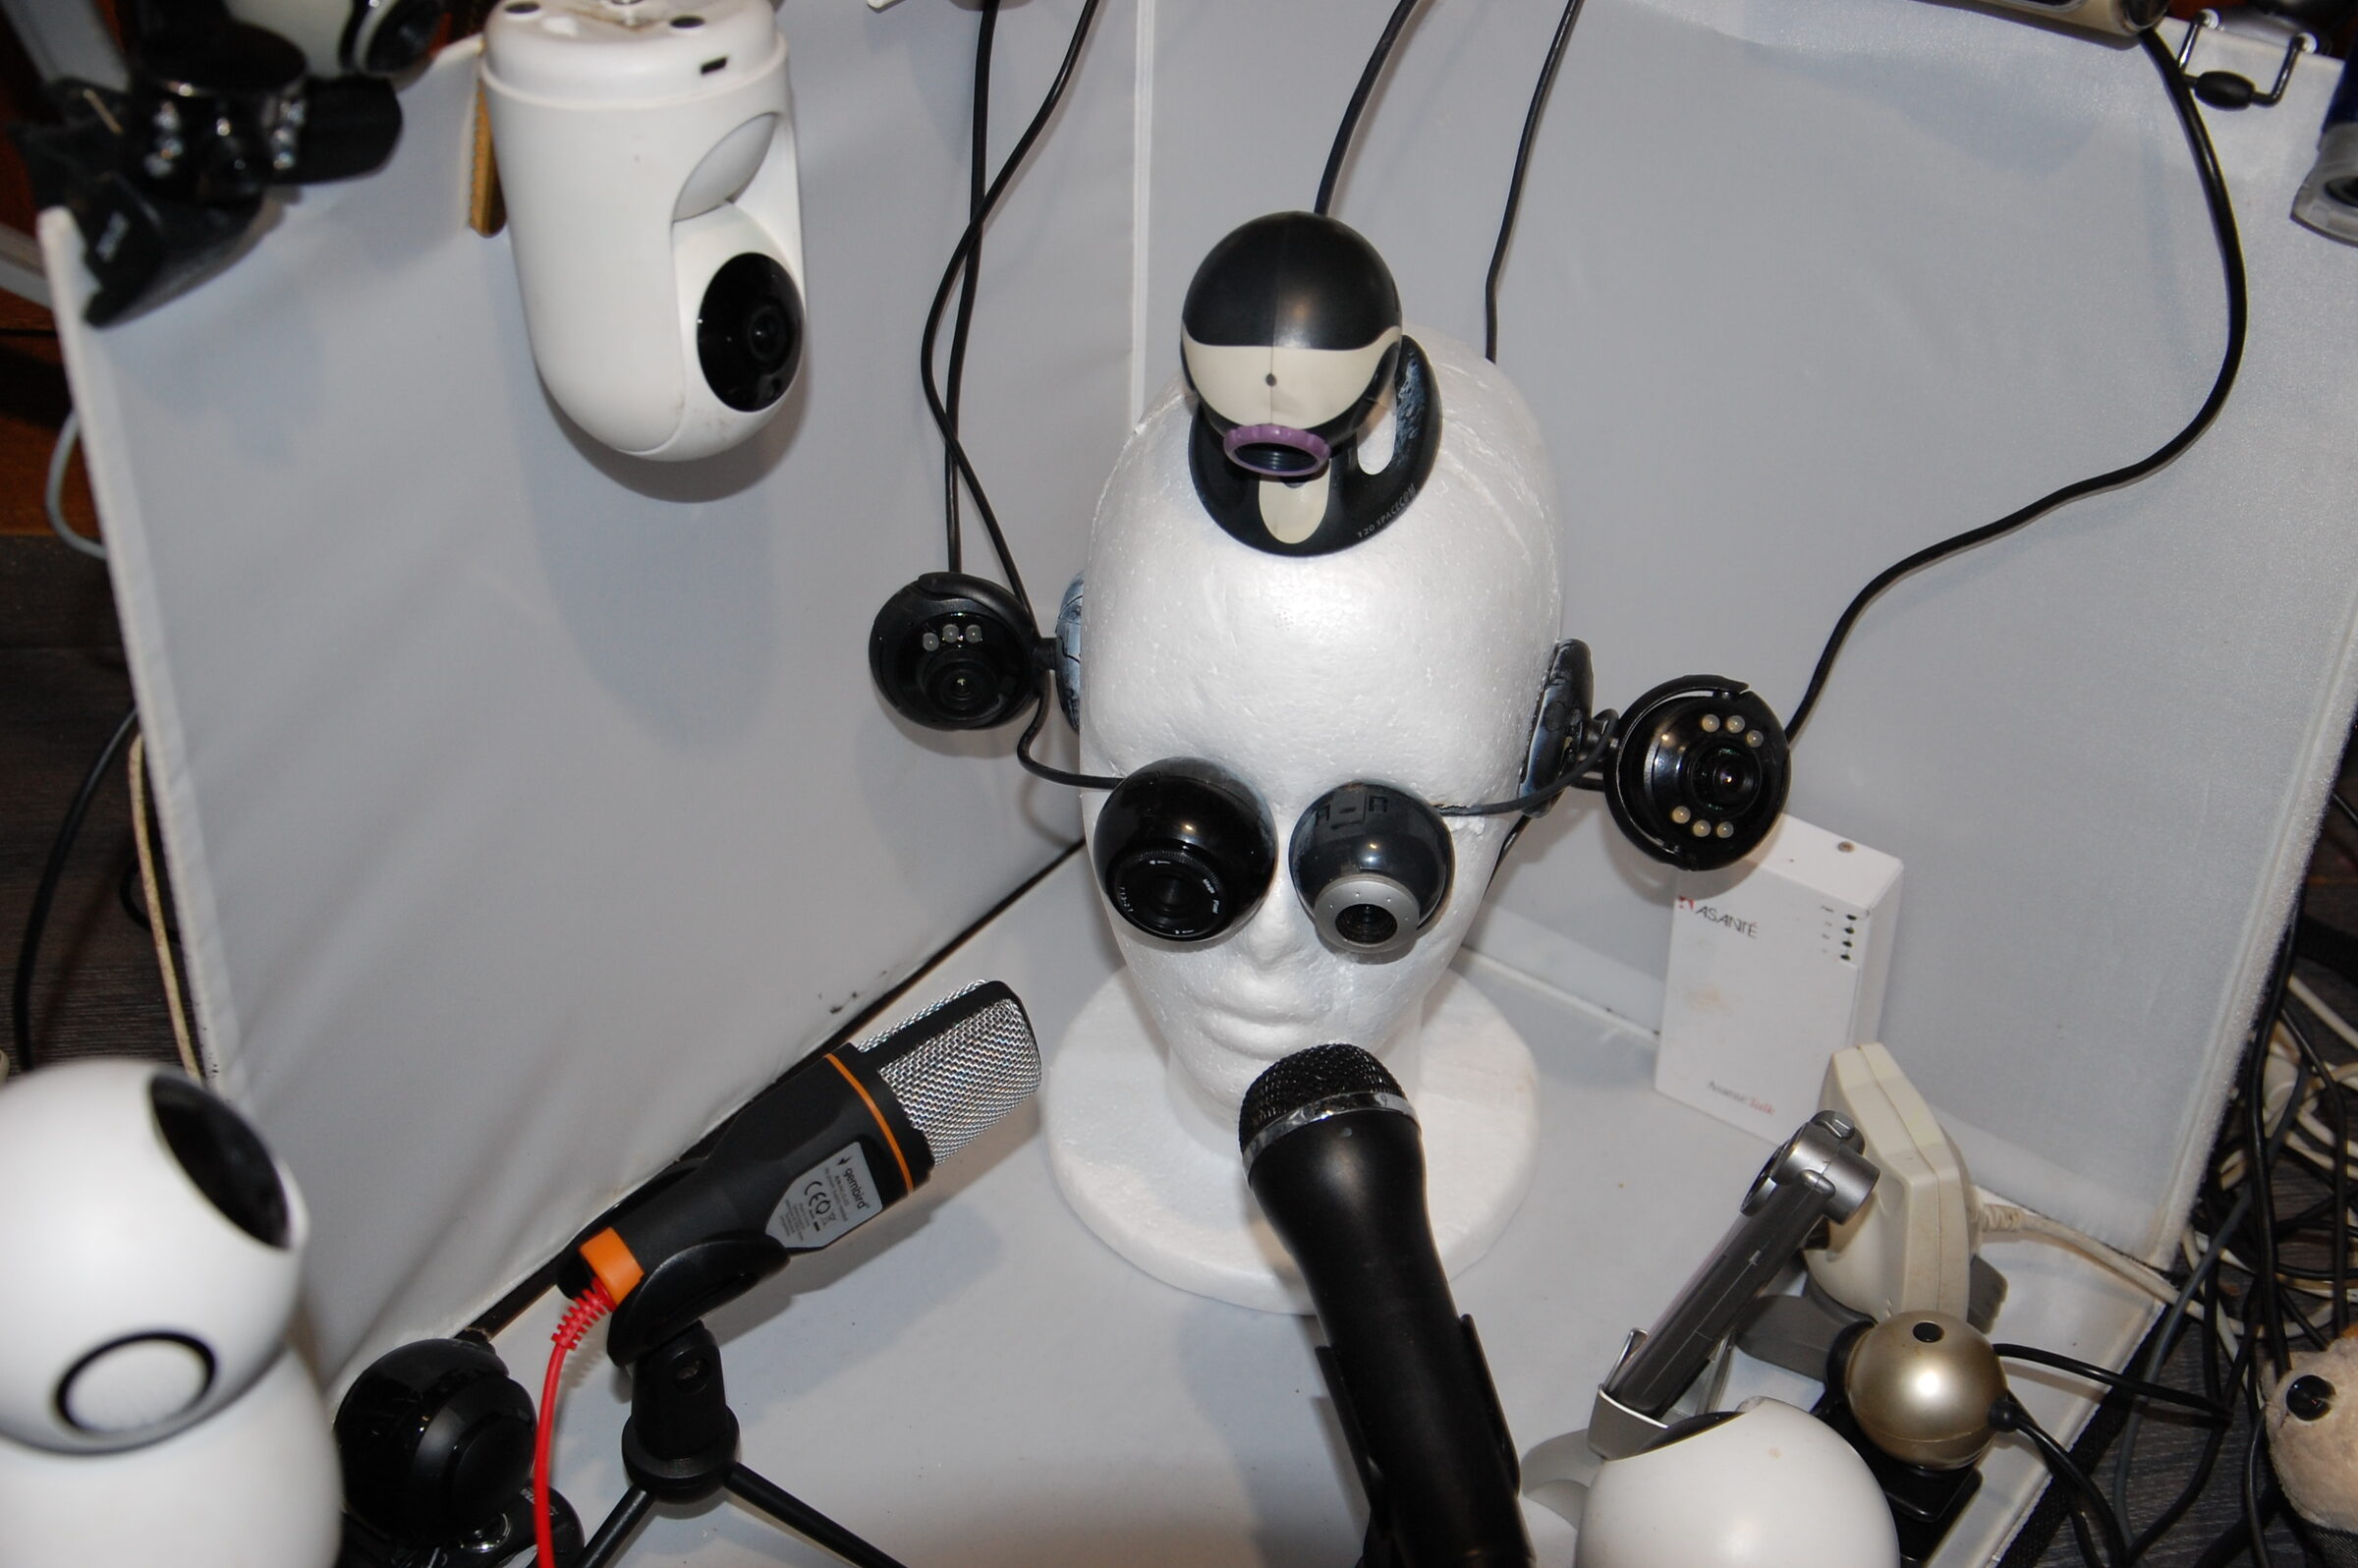
Detail van een camera-object uit Panoptica
Archief / 05

De camera neemt niet meer alleen op. Hij velt al een oordeel.

We zijn gewend aan camera’s die passief registreren wat er voor hun lens gebeurt. Maar die tijd is voorbij. Met de opkomst van Edge AI krijgen camera’s hun eigen digitale brein. Ze sturen beelden niet langer alleen door naar een centrale server; de camera zelf analyseert in milliseconden jouw gedrag.

Hoe je loopt, hoe lang je ergens stilstaat, of je aanwezigheid afwijkt van de norm — de machine interpreteert, categoriseert en beslist direct. De grens tussen een passieve lens en een actieve, analyserende waarnemer is hiermee definitief vervaagd.

In een wereld waarin de technologie ons steeds actiever ontleedt, is de grote vraag niet meer of we gezien worden, maar hoe we worden beoordeeld.

Kunst>kijkt<terug

Eerder gepubliceerd op de Facebook-pagina van Panoptica.

Domecamera op een metalen observatiemast
Archief / 06

De vijand kijkt mee door jouw eigen lens

Het klinkt als een paranoïde thriller, maar het is de realiteit van vandaag. De AIVD waarschuwt dat buitenlandse hackers op grote schaal doodgewone IP-camera’s van bedrijven en particulieren overnemen. Apparaten die we ophangen voor onze veiligheid, worden in stilte omgebouwd tot spionagemiddelen voor een ander.

Het legt de vlijmscherpe paradox bloot waar we nu middenin zitten: in onze jacht op controle en schijnveiligheid zetten we de deuren wagenwijd open. We hangen de camera’s zelf op. We financieren onze eigen surveillance.

Wie kijkt er werkelijk naar je als je denkt dat je veilig bent? En wie heeft de sleutel in handen?

Kunst>kijkt<terug

Eerder gepubliceerd op de Facebook-pagina van Panoptica.

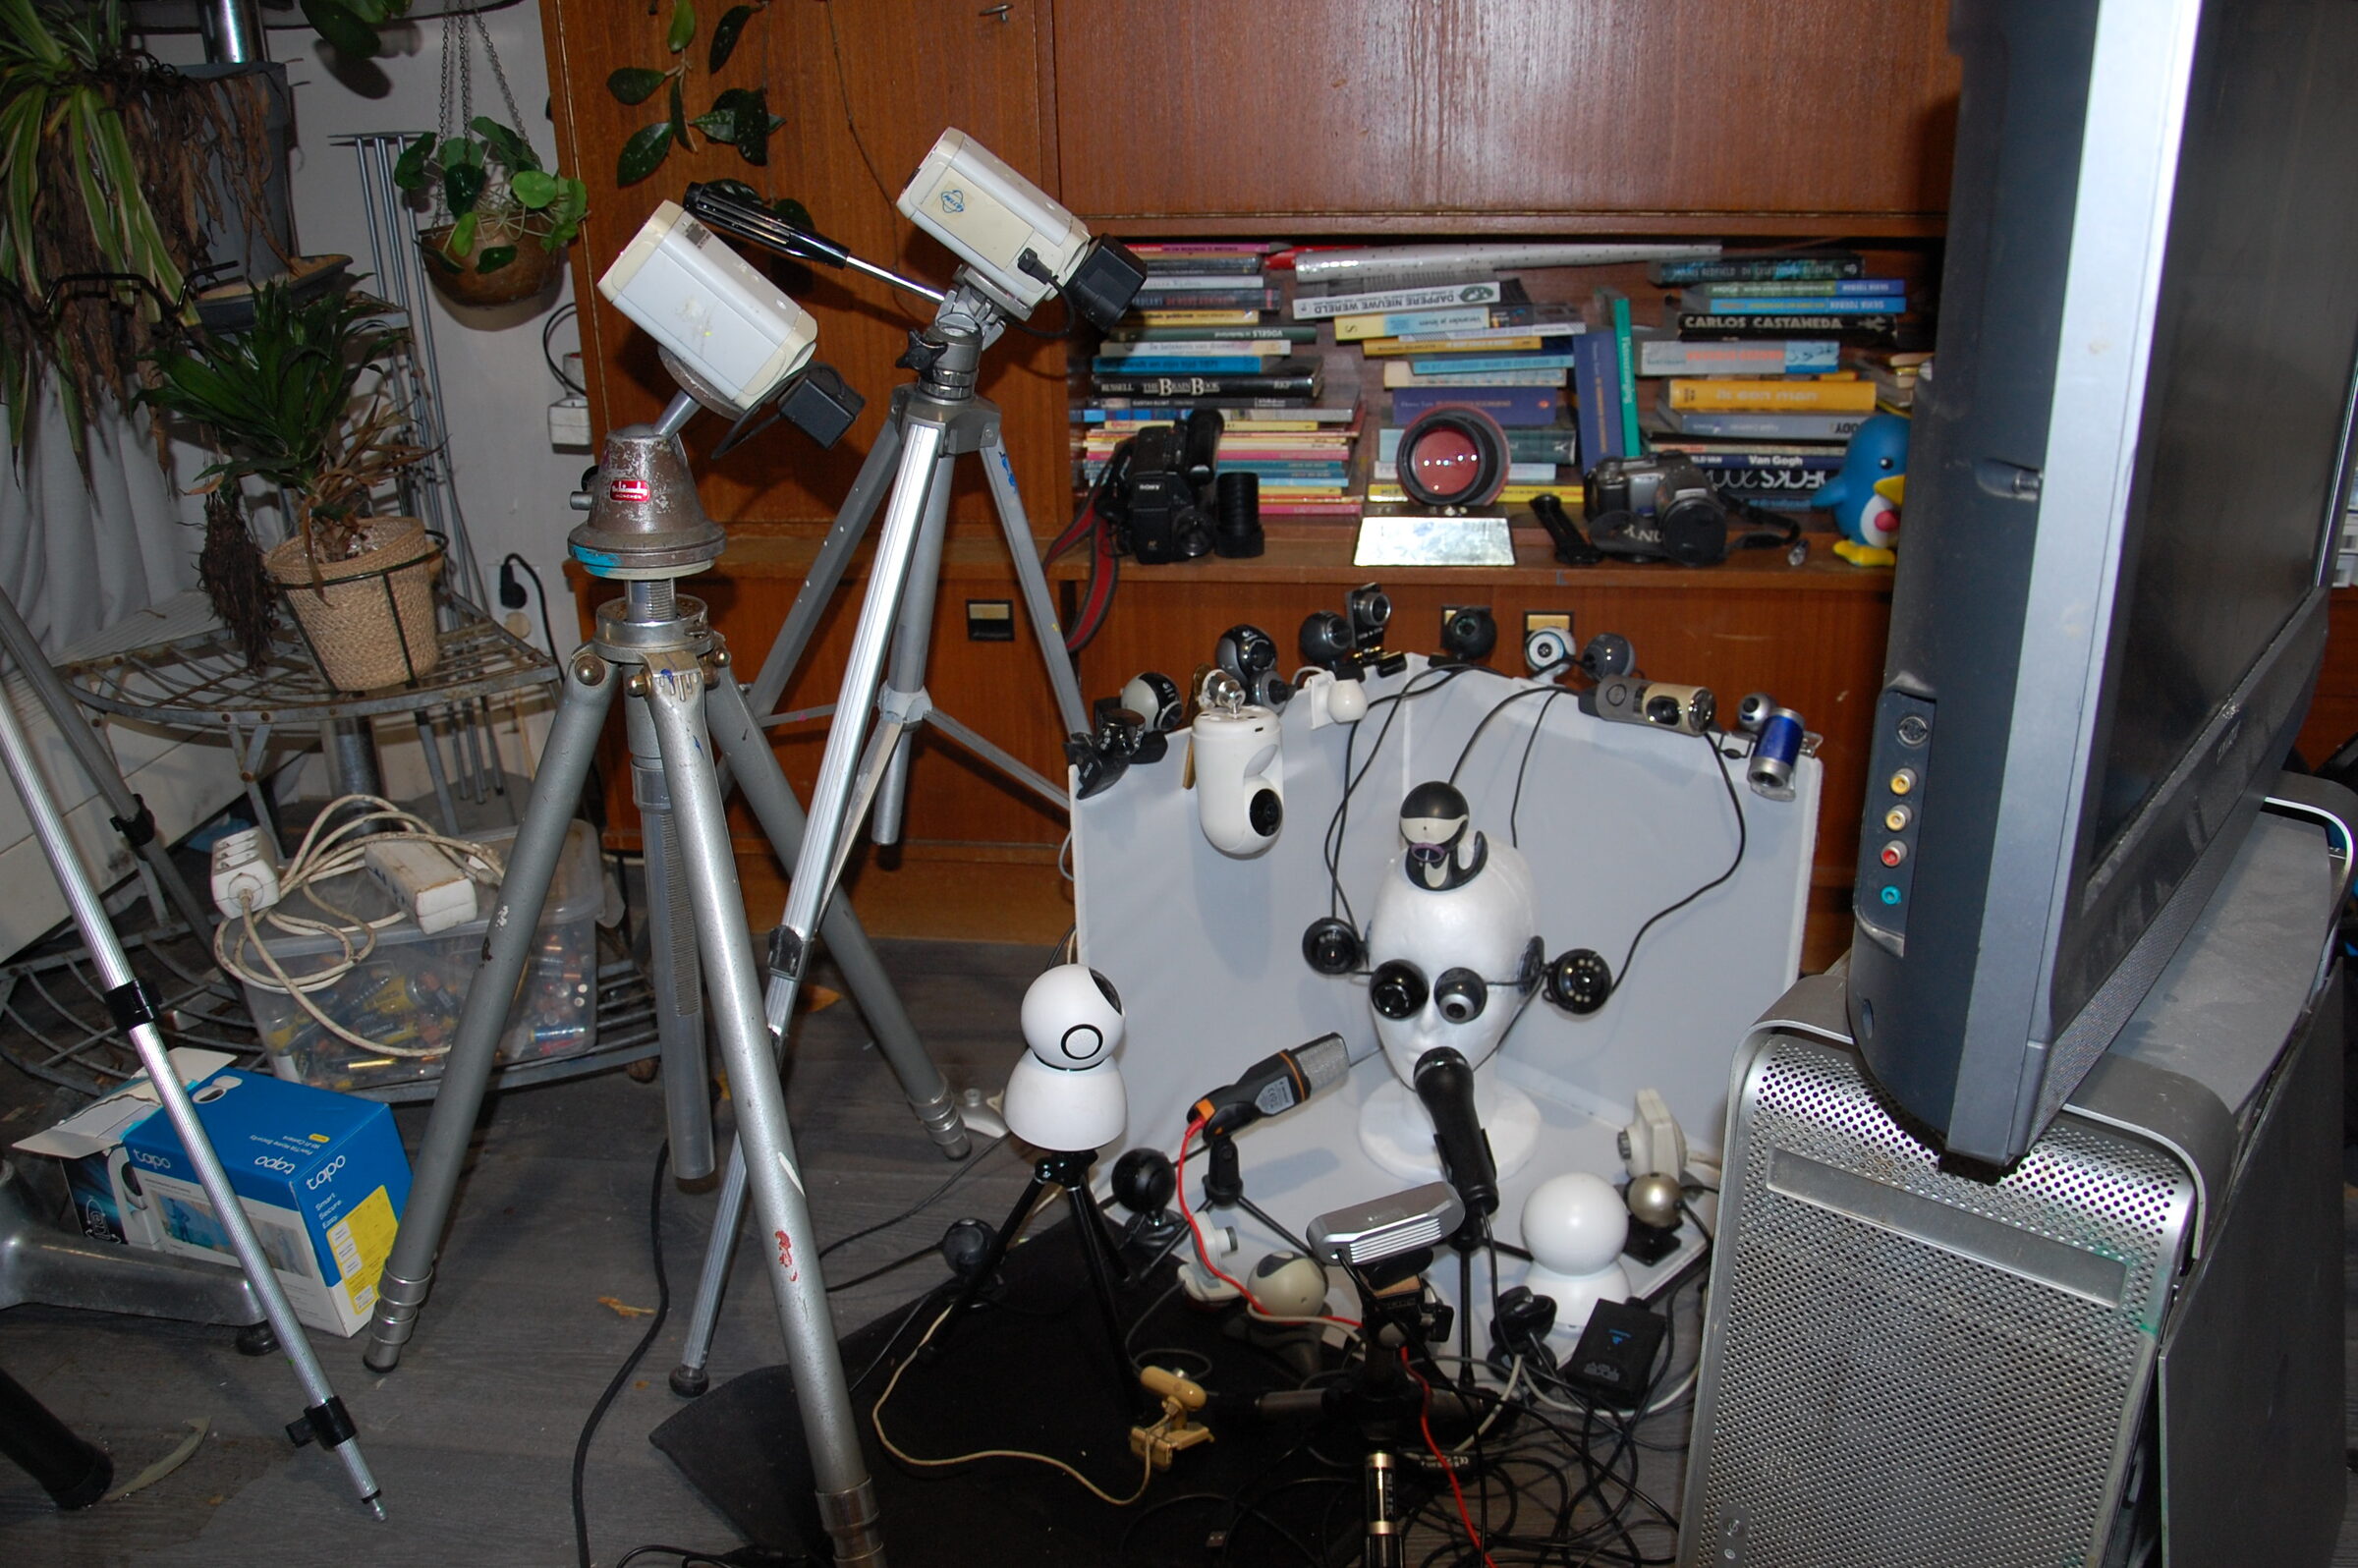
Panoptica-installatie in de studio
Archief / 07

Het toezicht kijkt. Maar wie kijkt naar het toezicht?

De bevindingen van de CTIVD laten zien dat zelfs de organisaties die onze veiligheid moeten bewaken, moeite hebben om binnen hun eigen wettelijke waarborgen te blijven. Onrechtmatig verwerkte gegevens. Te ruime toegang tot gevoelige informatie. Toezicht dat pas achteraf kan vaststellen wat al is gebeurd.

Dat is geen discussie over technologie. Dat is een discussie over macht.

We leven in een tijd waarin enorme hoeveelheden gegevens worden verzameld, gekoppeld en bewaard. Niet omdat iedereen verdacht is, maar omdat alles technisch mogelijk is geworden.

De vraag is niet alleen wat er wordt verzameld, maar ook wie daar toegang toe heeft, hoe lang die gegevens blijven bestaan en wie controleert of de regels worden nageleefd.

Dat is precies waar Panoptica over gaat. Niet over angst. Niet over complotten. Maar over een eenvoudige vraag: wie observeert de observator?

Kunst>kijkt<terug

Eerder gepubliceerd op de Facebook-pagina van Panoptica.

Donker digitaal vervormd zelfportret
Archief / 08

Gaslight: malware die de analist probeert te misleiden

Gaslight probeert niet alleen een computer binnen te dringen, maar ook de AI die de aanval later onderzoekt te laten twijfelen. De malware plant misleidende berichten over een zogenaamd beschadigd geheugen en schijven die vol zouden zijn, met als doel een analysetool zijn eigen waarneming te laten wantrouwen.

Onder de motorkap is het een klassieke backdoor. Via de bot-API van Telegram ontstaat een command-and-controlkanaal waarmee een operator opdrachten kan sturen, bestanden kan stelen en processen kan stoppen.

Voor persistentie nestelt Gaslight zich als een LaunchAgent, vermomd als een systeemdienst van Apple. Daarnaast verzamelt het onder meer terminalgeschiedenis, geïnstalleerde apps, actieve processen, gegevens uit de macOS-sleutelhanger en browserdata.

Onderzoekers vermoeden dat een taalmodel heeft meegeschreven aan de installatiescripts. De makers gebruikten dus AI om code te schrijven én om de AI die de code moest analyseren te saboteren. De malware wordt met hoge waarschijnlijkheid gekoppeld aan een Noord-Koreaanse dreigingsactor.

Kunst>kijkt<terug

Eerder gepubliceerd op de Facebook-pagina van Panoptica.

Bekijk het volledige Panoptica-archief op Facebook ↗